23 грудня 2015 року в кількох областях України зникло світло. Причиною була не буря і не аварія, а хакери, які віддалено зайшли в системи керування обленерго і почали вимикати підстанції. Без електрики тоді залишилися близько 225 тисяч споживачів. Це був перший відомий у світі випадок, коли кібератака знеструмила людей. Через рік атака повторилася в Києві, а у 2022 році українські фахівці разом з партнерами зупинили ще одну спробу. Тож для нас кібербезпека промислових систем — не абстракція. Розберімося, що саме треба захищати і як.
Чим промислова кібербезпека відрізняється від звичайної
Коли говорять про кібербезпеку, зазвичай уявляють паролі, віруси на ноутбуках і витоки даних. Це світ IT — інформаційних технологій. На заводі, електростанції чи водоканалі є ще світ OT (operational technology) — обладнання, яке керує фізичними процесами: ПЛК, SCADA, датчики, приводи.
Помилка в IT означає втрачені дані. Помилка в OT може означати зупинену лінію, зіпсовану партію продукції, вибух чи травму людини.
Ті самі три цілі, але різний порядок пріоритетів
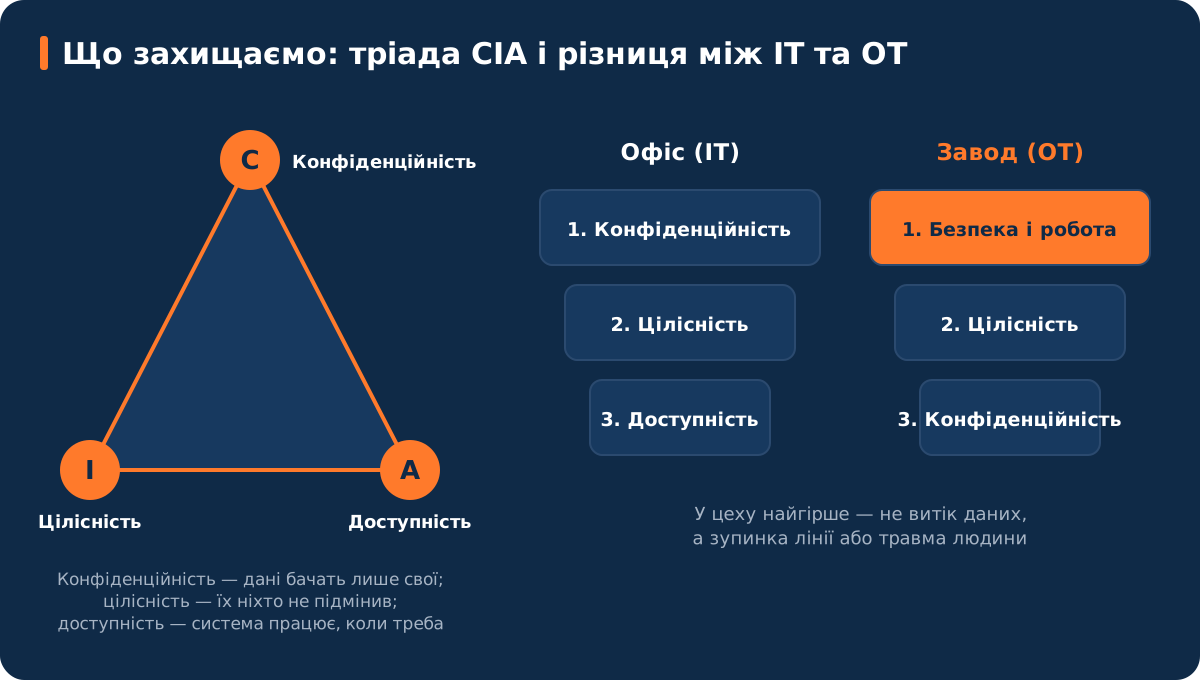
Класична модель безпеки — тріада CIA:
Конфіденційність — дані бачать лише ті, кому можна.
Цілісність — дані і команди ніхто не підмінив.
Доступність — система працює, коли вона потрібна.
В офісі на першому місці зазвичай конфіденційність. На заводі — безпека людей і безперервна робота. Тут не можна «просто перезавантажити сервер» посеред зміни або встановити оновлення, не перевіривши, що воно не зламає керування піччю.
Чому промислові системи вразливі
Обладнання живе десятиліттями. ПЛК, встановлений 20 років тому, досі працює, але створювався в часи, коли про кібератаки на заводи ніхто не думав.
Старі протоколи без захисту. Багато промислових протоколів, як-от класичний Modbus, не перевіряють, хто надсилає команду. Хто має доступ до мережі, той може керувати.
Оновлення складні. Зупинити лінію для оновлення — дорого, тому вразливості можуть залишатися роками.
Все більше зв’язків. Віддалений доступ для підрядників, хмарна аналітика, зв’язок з офісною мережею. Кожне таке з’єднання — потенційні двері.
Атаки через IT. У 2021 році програма-вимагач уразила офісні системи американської компанії Colonial Pipeline. Саме керування трубопроводом зламано не було, але компанія зупинила його на кілька днів з обережності — і на частині східного узбережжя США виникли перебої з пальним.
Найвідоміший приклад цілеспрямованої атаки на OT — черв’як Stuxnet (виявлений 2010 року). Він змінював роботу ПЛК, що керували центрифугами, і водночас показував операторам нормальні значення. Це гарна ілюстрація, чому цілісність даних у промисловості так важлива: оператор бачив «все добре», поки обладнання руйнувалося.
З чого складається захист
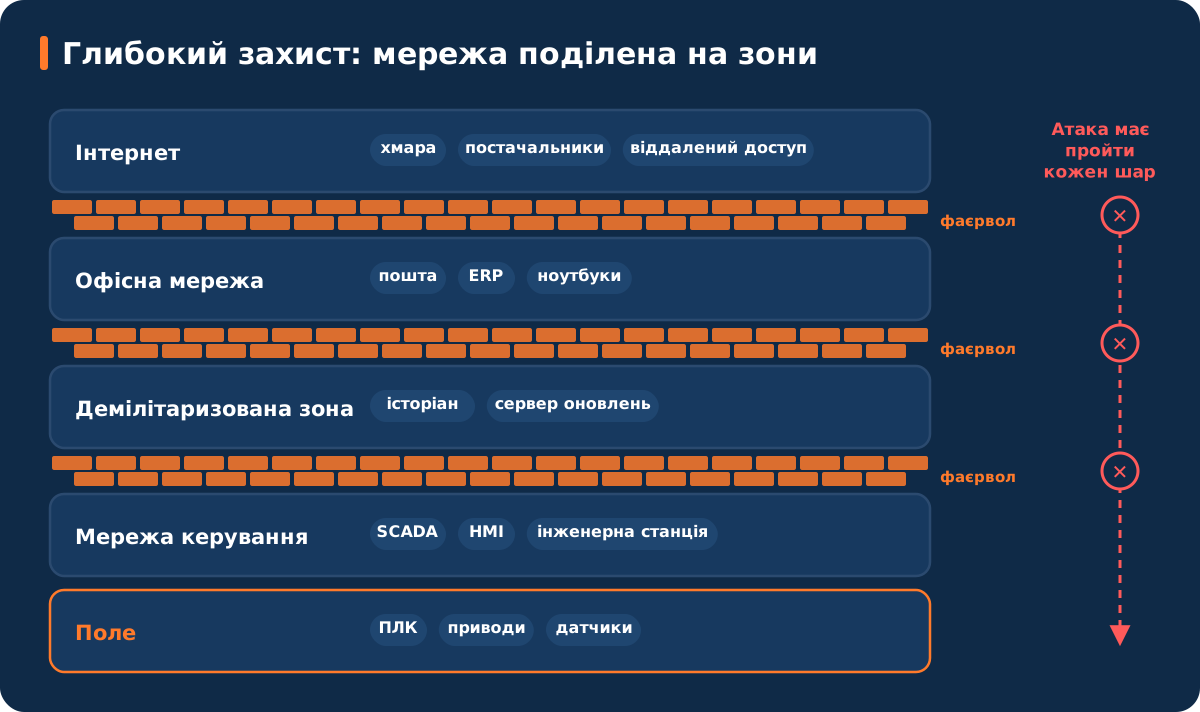
Глибокий захист: кожен шар зупиняє частину атак
Головна ідея — глибокий захист (defense in depth). Не існує однієї чарівної коробки, яка захистить від усього. Натомість будують кілька шарів, і атакувальник має пройти кожен.
Інвентаризація. Не можна захистити те, про що не знаєш. Перший крок — список усього обладнання, програм, версій і з’єднань.
Сегментація мережі. Мережу ділять на зони за рівнем важливості, а між зонами ставлять фаєрволи, які пропускають лише потрібний трафік. Офісний ноутбук не повинен мати прямого шляху до ПЛК. Між офісом і цехом часто роблять демілітаризовану зону (DMZ) — буфер, через який дані передаються в один бік.
Контроль доступу. Окремі облікові записи, мінімально потрібні права, двофакторна автентифікація для віддаленого доступу, ніяких спільних паролів на кшталт «admin/admin».
Керування вразливостями. Відстежувати повідомлення виробників і оновлювати, коли це можливо. Коли неможливо — компенсувати іншими заходами.
Моніторинг. Спеціальні системи слухають промислову мережу і повідомляють, якщо хтось надсилає ПЛК незвичну команду.
Резервні копії і план реагування. Копії програм ПЛК і конфігурацій, які зберігаються окремо. І чіткий план: хто що робить, якщо атака сталася.
Люди. Більшість атак починається з фішингового листа або з флешки. Навчання персоналу — не формальність.
Стандарти і закони
IEC 62443 — головна родина міжнародних стандартів з кібербезпеки промислових систем. Саме вона описує поділ на зони і канали між ними, рівні безпеки і вимоги до виробників обладнання.
NIS2 — директива ЄС, яка зобов’язує операторів енергетики, водопостачання, виробництва та інших важливих секторів керувати кіберризиками і звітувати про інциденти.
Cyber Resilience Act (CRA) — регламент ЄС про продукти з цифровими елементами. З 11 вересня 2026 року виробники вже мусять повідомляти про вразливості, які активно використовують зловмисники, а основні вимоги до самих продуктів запрацюють з грудня 2027 року. Це стосується і промислового обладнання, і тих, хто продає його в ЄС.
В Україні координує реагування на інциденти CERT-UA, а захист критичної інфраструктури визначає національне законодавство про кібербезпеку.
Куди рухається галузь
ШІ з обох боків. Зловмисники використовують ШІ для переконливого фішингу і пошуку вразливостей, захисники — для виявлення аномалій у трафіку.
Безпека з самого початку (secure by design). Регулювання змушує виробників закладати захист у продукт, а не латати потім.
Нульова довіра (zero trust). Принцип «перевіряй кожне з’єднання, навіть усередині мережі» поступово приходить і в OT.
Що можна зробити вже зараз
Увімкніть двофакторну автентифікацію всюди, де можна, особливо для віддаленого доступу.
Складіть список обладнання, яке «дивиться» в інтернет. Ви можете здивуватися.
Змініть стандартні паролі на панелях, маршрутизаторах і контролерах.
Зробіть резервну копію програм ПЛК і перевірте, що з неї реально можна відновитися.
Почитайте рекомендації CERT-UA: вони практичні й написані з урахуванням українських реалій.
Кібербезпека — не продукт, а процес, як і енергоменеджмент чи якість. У наступних статтях розберемо IEC 62443 і практичну сегментацію мережі на прикладах.